Formation Lead Implementer ISO 27001 Maroc
Formation Lead Implementer ISO 27001 Maroc : devenez le professionnel capable de déployer un système de management de la sécurité de l'information complet, de l'analyse de risques jusqu'à la mise en œuvre des contrôles de l'annexe A. Un programme conçu pour les responsables IT et sécurité qui doivent construire le SMSI, pas seulement l'auditer.
Sommaire
Formation Lead Implementer ISO 27001 Maroc : qu'est-ce qu'un Lead Implementer sécurité de l'information
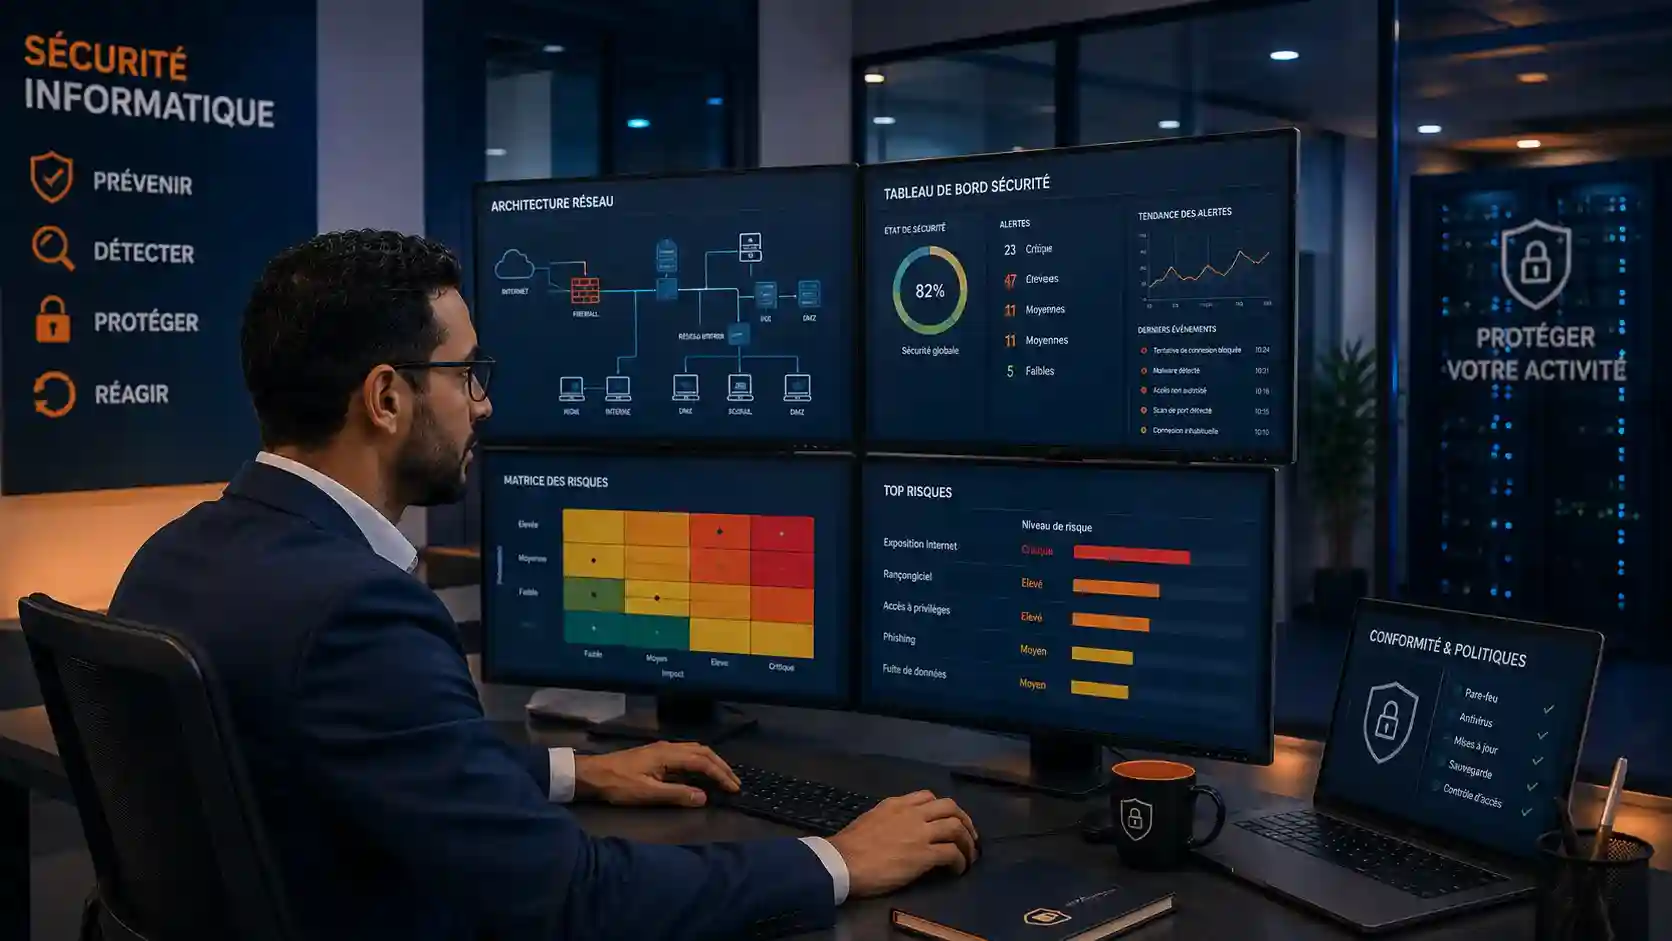
Le Lead Implementer ISO 27001 est le professionnel chargé de concevoir et de déployer, concrètement, un système de management de la sécurité de l'information conforme à la norme ISO 27001. Son rôle consiste à conduire l'analyse de risques SI, à sélectionner et mettre en œuvre les contrôles pertinents de l'annexe A, à rédiger la déclaration d'applicabilité, et à faire vivre au quotidien une politique de sécurité réellement appliquée par les équipes.
Cette compétence repose sur la maîtrise conjointe des exigences de la norme ISO/IEC 27001 et d'une méthodologie de conduite de projet appliquée au déploiement d'un système de sécurité de l'information. Notre formation Lead Implementer ISO 27001 Maroc intègre également une lecture du contexte réglementaire marocain en matière de cybersécurité, pour construire un système aligné à la fois sur la norme et sur les obligations légales applicables.
Déployer un SMSI efficace ne se résume pas à cocher les cases de l'annexe A : c'est avant tout un exercice de priorisation, où l'analyse de risques doit guider le choix des contrôles réellement pertinents pour l'organisation, plutôt qu'une application mécanique et coûteuse de l'ensemble du catalogue de contrôles disponibles.
Formation Lead Implementer ISO 27001 Maroc : pourquoi suivre cette formation
Cette approche distingue fondamentalement le Lead Implementer d'un simple rédacteur de politiques de sécurité : il doit comprendre l'architecture réelle du système d'information, dialoguer avec les équipes techniques et métiers, et traduire ces échanges en contrôles réellement adaptés au contexte de l'organisation.
Prioriser les contrôles pertinents
Éviter un déploiement générique et coûteux, au profit de contrôles réellement alignés sur les risques de l'organisation.
Construire une déclaration d'applicabilité solide
Justifier méthodiquement chaque choix de contrôle inclus ou exclu, un document central de tout audit de certification.
Devenir pilote de projets cybersécurité
Ouvrir la voie à une activité de consultant en déploiement de SMSI pour plusieurs entreprises clientes.
Pour les entreprises IT ou télécom marocaines en démarche de première certification ISO 27001, disposer d'un collaborateur formé au rôle de Lead Implementer garantit un système construit sur une analyse de risques réelle, plutôt qu'une checklist générique déconnectée du contexte spécifique de l'organisation et de ses actifs informationnels critiques.
La qualité de l'analyse de risques initiale conditionne directement la pertinence de l'ensemble du système déployé : un Lead Implementer bien formé sait structurer cette étape fondatrice pour qu'elle serve de véritable colonne vertébrale au SMSI, plutôt que d'être une formalité documentaire réalisée après coup.
Le déploiement d'un SMSI doit également anticiper l'évolution constante des menaces : un système figé au moment de sa conception initiale perd rapidement sa pertinence face à des risques cyber en évolution permanente, ce qui impose de concevoir dès le départ un mécanisme de révision régulière de l'analyse de risques.
Formation Lead Implementer ISO 27001 Maroc : programme détaillé
Le programme de la formation Lead Implementer ISO 27001 Maroc s'articule en cinq modules progressifs :
| Module | Contenu |
|---|---|
| 1. Diagnostic et cadrage du projet SMSI | Cartographie des actifs informationnels, contexte réglementaire cybersécurité, planification du déploiement |
| 2. Analyse de risques et déclaration d'applicabilité | Méthodologie d'analyse de risques SI, sélection et justification des contrôles de l'annexe A |
| 3. Déploiement opérationnel des contrôles | Mise en œuvre des contrôles techniques et organisationnels, formation et sensibilisation des équipes |
| 4. Audit interne et revue de direction | Mise en place du premier cycle d'audit interne, animation de la revue de direction sécurité |
| 5. Préparation à la certification | Audit blanc, plan de traitement des risques résiduels, préparation à l'audit de certification externe |
Le module 2 constitue l'étape la plus déterminante du programme : les participants conduisent une analyse de risques complète sur un cas fil rouge, aboutissant à une déclaration d'applicabilité justifiée, exercice directement transposable à leur propre système d'information une fois de retour en entreprise.
Formation Lead Implementer ISO 27001 Maroc : public concerné et prérequis
Responsables sécurité de l'information
RSSI et professionnels chargés de déployer ou refondre le SMSI de leur entreprise.
Administrateurs et ingénieurs IT
Profils techniques pilotant la mise en œuvre des contrôles de sécurité.
Consultants cybersécurité
Professionnels souhaitant proposer le déploiement de SMSI comme prestation à leurs clients.
Formation Lead Implementer ISO 27001 Maroc : modalités, durée et évaluation
Format
Formation présentielle en groupe restreint (inter-entreprises) ou en intra-entreprise, avec possibilité de format hybride pour les équipes IT distribuées.
Durée
Un parcours sur plusieurs jours consécutifs, combinant apports théoriques, ateliers pratiques et travail sur le cas fil rouge.
Évaluation
Évaluation continue sur les livrables produits à chaque module et évaluation finale sur la déclaration d'applicabilité complète.
Attestation
Délivrance d'une attestation de formation détaillant le programme suivi, valorisable dans un dossier professionnel.
Formation Lead Implementer ISO 27001 Maroc : débouchés et évolution de carrière
La compétence de Lead Implementer SMSI ouvre la voie à la responsabilité complète des projets de déploiement sécurité d'une entreprise, avec une crédibilité renforcée auprès de la direction pour justifier les investissements en cybersécurité au regard des risques réels identifiés. Pour un consultant, c'est une compétence à forte valeur ajoutée sur un marché marocain où la demande en déploiement de SMSI progresse rapidement.
La capacité à mener une analyse de risques rigoureuse et à en tirer un plan de déploiement pertinent constitue une compétence rare, à la croisée de l'expertise technique et de la gestion de projet, particulièrement valorisée par les entreprises télécom, IT et financières marocaines engagées dans leur transformation numérique.
Le retour sur investissement d'un SMSI bien déployé se mesure en réduction du risque d'incident de sécurité et de ses conséquences potentielles, un argument de plus en plus recevable auprès des directions générales à mesure que les cas d'incidents cyber médiatisés se multiplient dans le paysage économique régional.
Formation Lead Implementer ISO 27001 Maroc : questions fréquentes
Quelle est la différence entre Lead Implementer et Lead Auditor ISO 27001 ?
Le Lead Implementer construit le SMSI et sélectionne les contrôles, le Lead Auditor vérifie leur mise en œuvre une fois en place. Ce sont deux compétences complémentaires : notre formation Lead Auditor ISO 27001 couvre la seconde.
La formation permet-elle de construire une déclaration d'applicabilité complète ?
Oui, le module 2 fait travailler les participants sur la construction d'une déclaration d'applicabilité complète et justifiée, à partir d'une analyse de risques structurée, un exercice directement transposable à leur propre contexte.
Faut-il un profil très technique pour suivre cette formation ?
Un profil IT facilite la compréhension des contrôles techniques, mais des profils qualité ou management peuvent également suivre la formation, avec un accompagnement pédagogique adapté sur les notions techniques du module 3.
Cette formation aborde-t-elle le contexte réglementaire cybersécurité marocain ?
Le module 1 situe le déploiement du SMSI dans le contexte réglementaire marocain en matière de cybersécurité et de protection des données, sans se substituer à une formation juridique spécialisée complète.
La formation peut-elle être organisée en intra-entreprise sur notre propre système d'information ?
Oui, c'est même recommandé : conduire l'analyse de risques directement sur votre propre architecture SI rend la formation immédiatement opérationnelle pour votre projet de déploiement réel.
Comment le système reste-t-il pertinent face à l'évolution des menaces cyber ?
Le module 2 enseigne à concevoir un mécanisme de révision périodique de l'analyse de risques, pour que la déclaration d'applicabilité reste alignée sur le paysage réel des menaces plutôt que figée au moment du déploiement initial.
Formation Lead Implementer ISO 27001 Maroc : demandez le programme complet
Dates de session, tarifs, format intra ou inter-entreprises : contactez-nous pour recevoir le programme détaillé et organiser votre formation.
Formation Lead Implementer ISO 27001 Maroc : ce qu'il faut retenir
Au-delà de la seule certification, un SMSI bien déployé constitue un véritable outil de pilotage du risque cyber pour l'entreprise, permettant de documenter sa maîtrise de la sécurité de l'information face à ses clients, partenaires et régulateurs les plus exigeants.
La formation Lead Implementer ISO 27001 Maroc forme des professionnels capables de construire un système de management de la sécurité de l'information à partir d'une analyse de risques rigoureuse, alliant sélection pertinente des contrôles et déploiement opérationnel durable, dans le respect de la norme ISO 27001.
Pour aller plus loin, découvrez notre formation Lead Auditor ISO 27001, notre formation Lead Implementer ISO 9001, ainsi que notre cabinet de conseil ISO au Maroc. Notre équipe reste à votre disposition pour toute question sur le contenu ou l'organisation de cette formation.
Références normatives : ISO/IEC 27001 (Systèmes de management de la sécurité de l'information — Exigences).
Sources externes : page officielle ISO/IEC 27001:2022 · DGSSI, Direction Générale de la Sécurité des Systèmes d'Information.
Formations Lead Implementer connexes
 Formation Lead Implementer ISO 9001 Maroc
 Formation Lead Implementer ISO 45001 Maroc
 Formation Lead Implementer ISO 14001 Maroc
 Formation Lead Implementer ISO 22000 Maroc
 Formation Lead Implementer ISO 17025 Maroc
 Formation Lead Implementer BRCGS Maroc
 Formation Lead Implementer ISO 13485 Maroc
 Formation Lead Implementer ISO 15189 Maroc
 Formation Lead Implementer ISO 50001 Maroc